 EncuentraAuto
Tecnología y Seguridad
Carga inalámbrica: El fin de los cables en los autos eléctricos llega con Porsch
26 sep 2026Ver
 Imagen de referenciaTecnología y Seguridad
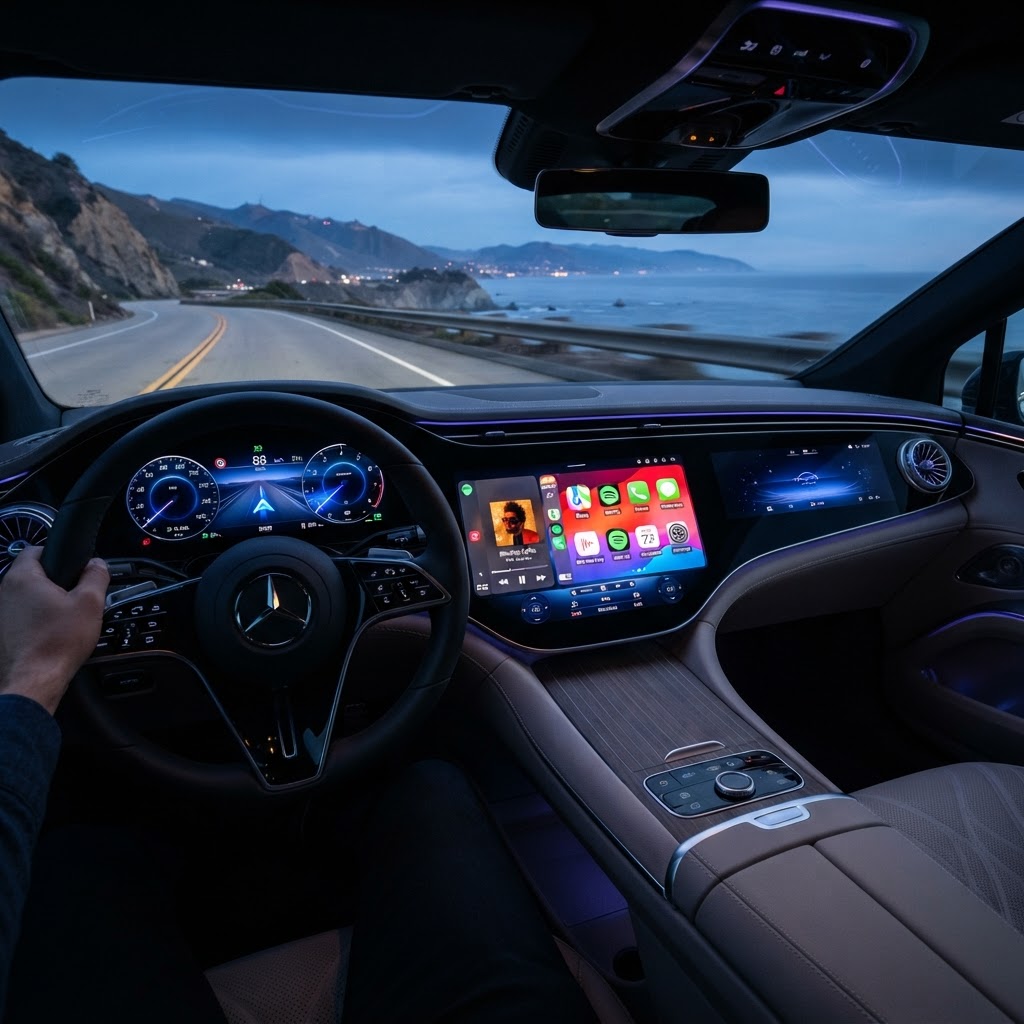
La evolución de la industria automotriz ha transformado nuestros vehículos en dispositivos rodantes hiperconectados, un fenómeno que analizamos constantemente en nuestra sección de noticias. Esta transición hacia la digitalización total no solo ha traído consigo mejoras en el confort y la navegación asistida, sino que ha abierto una puerta trasera para ciberdelincuentes que antes solo se enfocaban en equipos de cómputo y servidores corporativos. Según informes recientes publicados por El Economista, el panorama de riesgos digitales ha cambiado drásticamente en este año 2026, dejando en evidencia que los sistemas operativos que gestionan nuestros tableros ahora son un blanco estratégico. La integración de sistemas basados en Android en las unidades principales de los autos permite una experiencia de usuario fluida, pero esta arquitectura estandarizada también facilita que el software malicioso se propague con mayor eficiencia, creando una vulnerabilidad sin precedentes en la historia de la movilidad moderna.
El reciente hallazgo realizado por los especialistas de Kaspersky señala un punto de inflexión peligroso: la distribución de un troyano a través de los sistemas de actualización oficiales. Este ataque no fue ejecutado mediante descargas externas imprudentes, sino que se infiltró utilizando la infraestructura de software de la empresa DoFun, la cual es un proveedor clave de firmware para diversas marcas automotrices. Al infectar el servicio de actualización legítimo, el código malicioso denominado JarService se instala automáticamente en el sistema operativo del auto sin requerir confirmación alguna por parte del usuario. Este nivel de sofisticación garantiza una tasa de infección mucho mayor que las amenazas tradicionales, impactando silenciosamente el rendimiento de la unidad de infoentretenimiento mientras el dueño ignora por completo que su vehículo está operando bajo una infraestructura comprometida.
Una vez que el troyano logra establecerse dentro de la consola central, el dispositivo comienza a comunicarse con servidores de control externos, transformando al vehículo en un nodo dentro de una red de bots. Esta red, comúnmente llamada botnet, es utilizada principalmente para ejecutar fraudes publicitarios masivos, donde el procesador de tu consola genera clics falsos de manera constante. Si deseas conocer qué autos incluyen los sistemas de infoentretenimiento más avanzados y cómo se comparan en términos de seguridad digital, te recomendamos consultar nuestro comparador de autos para evaluar las opciones disponibles en el mercado actual. Los datos recolectados no solo se limitan al uso de internet; el malware puede extraer información técnica detallada, como direcciones MAC y configuraciones de red, lo que eleva el riesgo a un nivel de privacidad de datos muy serio.
Para profundizar en la seguridad de los componentes que integran los vehículos actuales, podemos observar los estándares de ciberseguridad que promueven organizaciones como la Asociación Mexicana de la Industria Automotriz (AMIA), la cual trabaja en conjunto con la industria para establecer protocolos robustos. El peligro de este troyano reside en su capacidad de ejecutar código adicional descargado remotamente; esto significa que el atacante puede actualizar su arsenal malicioso en cualquier momento, añadiendo funcionalidades que podrían ir desde la interrupción de funciones básicas hasta la captura de datos personales del usuario. La vulnerabilidad no radica en la marca del auto per se, sino en la cadena de suministro del software que las armadoras utilizan para ofrecer servicios conectados, un eslabón que hasta hoy se consideraba seguro.
La adopción masiva de ecosistemas abiertos en la industria automotriz está siendo adoptada por fabricantes globales de renombre. Empresas como BYD han liderado la transición hacia interfaces inteligentes de alta capacidad que funcionan como centros de mando, ofreciendo una experiencia inmersiva pero profundamente dependiente de la conectividad. Este cambio, aunque positivo para la experiencia del conductor, exige una infraestructura de ciberseguridad que pueda mitigar riesgos en tiempo real, similar a cómo lo hacemos cuando analizamos la robustez de modelos potentes como los encontrados en la sección de marcas de nuestro portal. Los usuarios deben ser conscientes de que el auto, al ser un dispositivo IoT, requiere políticas de actualización más estrictas por parte de las marcas.
El desafío para el mercado automotriz en los próximos años será el equilibrio entre la apertura tecnológica y el blindaje cibernético. Los fabricantes deberán implementar sistemas de verificación de firma digital mucho más estrictos para cualquier actualización de software que llegue a través de la nube. Mientras tanto, la responsabilidad recae en los departamentos de ciberseguridad de las armadoras para auditar a sus proveedores de firmware, evitando que servicios como los de DoFun vuelvan a comprometer la integridad de miles de vehículos. El consumidor, por su parte, debe mantenerse alerta a cualquier comportamiento inusual en la velocidad de respuesta de su sistema de infotenimiento.
Este suceso marca un antes y un después en nuestra relación con los vehículos. Ya no basta con revisar el kilometraje o el estado mecánico; la salud digital de nuestra unidad central es ahora un pilar de seguridad. Como bien señalan los estándares internacionales de ciberseguridad, la prevención debe ser proactiva. Si tu consola comienza a mostrar lentitud extrema o comportamientos erráticos, no ignores estas señales. El vehículo es, en esencia, una computadora sobre ruedas, y debemos tratar su software con el mismo rigor y escepticismo con el que protegemos nuestras cuentas bancarias o computadoras personales.
Este incidente es relevante porque sienta un precedente peligroso sobre cómo las cadenas de suministro de software automotriz pueden ser infiltradas, afectando la privacidad y el rendimiento de los usuarios sin que estos tengan capacidad de defensa. Para quienes buscan mantenerse informados sobre este y otros temas que afectan el ecosistema de movilidad, pueden visitar EncuentraAuto y estar al día con las últimas actualizaciones de la industria y recomendaciones de compra segura.
Sí, el malware opera en segundo plano una vez instalado. El proceso de infección ocurre generalmente durante la actualización del software, por lo que el estado de conducción no interfiere con la capacidad del código para ejecutarse en la consola central.
Detectar un malware en un sistema cerrado es difícil. Si notas que tu sistema de navegación es inusualmente lento, el Wi-Fi se conecta o desconecta solo, o el procesador se calienta sin motivo, podría haber una actividad maliciosa oculta en el sistema.
El malware actual se enfoca en información técnica del hardware, como el modelo de la unidad, la dirección MAC y detalles de redes Wi-Fi conocidas. Sin embargo, al tener acceso, podrían instalar módulos para robar credenciales o datos de navegación GPS.
Aunque desconectar el Wi-Fi o los datos móviles ayuda a mitigar la comunicación con el servidor de control, no elimina el malware ya instalado. La solución definitiva depende de un parche oficial proporcionado por el fabricante del vehículo a través de sus canales de servicio técnico.
Hecho por EncuentraAuto | Publicado: 2026-09-26